Domain link-alerts.de kaufen?
Wir ziehen mit dem Projekt
link-alerts.de um.
Sind Sie am Kauf der Domain
link-alerts.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain link-alerts.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
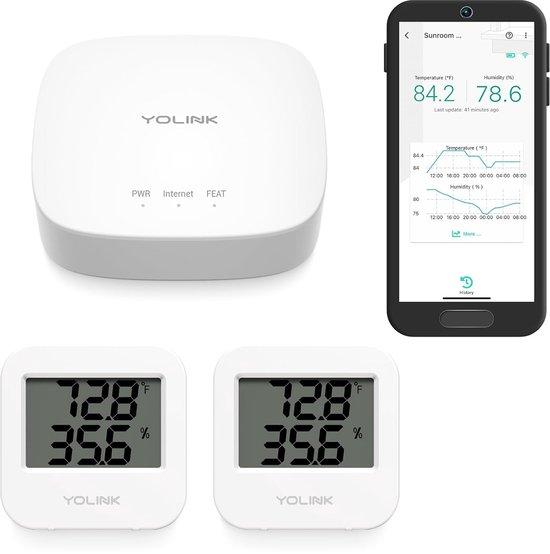
Intelligenter draadlozer Temperatur- und Feuchtigkeitssensor für Kühlschrank und Gefriertruhe - App-Benachrichtigungen und E-Mail-Warnungen, kompatibel mit IFTTTÜberwachen Sie die Temperatur und Luftfeuchtigkeit in Ihrem Kühlschrank, Gefrierschrank oder Tiergehege mit diesem intelligenten, kabellosen Sensor. Dieser Sensor bietet eine große Reichweite, ermöglicht die Echtzeitüberwachung und sendet Benachrichtigungen über die App, per Textnachricht/SMS oder . Er ist mit Alexa und IFTTT kompatibel, was die Bedienung zusätzlich vereinfacht.387,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schutz HantelstangenablageErsetzt den Schutz der Hantelstangenablage deines Racks 500 klappbar (Ref: 8616805) oder deines Wandracks (Ref: 8651534) Reparatur::Du benötigst Hilfe? Gehe zu: https://support.decathlon.de/bodybuilding|Kompatibilität::Rack 500 klappbar (Ref: 8616805). Wandrack (Ref: 8651534).15,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Mitteilungen der Deutschen Dendrologischen GesellschaftMitteilungen der Deutschen Dendrologischen Gesellschaft , Nr. 109 , Thermostate & Gehäuse > Motorkühlung , Erscheinungsjahr: 20240704, Redaktion: Deutsche Dendrologische Gesellschaft, Seitenzahl/Blattzahl: 272, Abbildungen: 263 farbige Abbildungen, 3 s/w-Bilder, 22 Zeichnungen, 10 Karten, Keyword: Arboretum; Bad Ems; Baum; Baumkunde; Baumschulen; Baumveteranen; Berichte; Bäume; DDG; Dendrologie; Deutsche Dendrologische Gesellschaft; Flatterulme; Forschung; Forst; Gehölze; Gehölzflora; Gehölzpflanzen; Gehölzvegetation; Gesellschaft; Jahrbuch; Klimaerwärmung; Linde; Mistel; Mitteilungen; Nationalerbe; Nationalerbe-Bäume; Olympia Ölbäume; Park; Pflanzen; Rosaceae; Sorbus L.; Sträucher; Systematik; Tagungsberichte; Thüringen; Tilia platyphyllos; Ulme; Vogelbeere; Wald; Wälder; Ziergehölze; Ökologie, Fachkategorie: Bäume, Wildblumen und Pflanzen: Sachbuch, Warengruppe: HC/Garten/Pflanzen/Natur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 177, Höhe: 21, Gewicht: 778, Produktform: Gebunden,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Warum ignorieren so viele Menschen Warnungen und Hinweise, die zu ihrem eigenen Schutz dienen?
Manche Menschen ignorieren Warnungen, weil sie glauben, dass ihnen nichts passieren wird. Andere sind überzeugt, dass sie die Situation im Griff haben und keine Hilfe benötigen. Manche ignorieren Hinweise aus Bequemlichkeit oder Unwissenheit. **

Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GOTRAYS Alarme Maison Sans Fil Mit Bewegungsmelder, Schutz Gegen Cambriolage, 105 Db Mit 2 Fernsteuerungen8 m Tür, Winkel von 105 °, Infrarot-Fernbedienung, 105 dB2, drehbare Wandbefestigung, geliefert von Deutschland mit Fabrik (inkl. TVA) und Kundenbetreuung in Deutschland. Funktion und einfache Bedienung. Alarme sind wichtig, es gibt Schwierigkeiten beim Benutzer und bietet Schutz. Vrai Un cliché – fake. In unserem Haus ist das Alarmsystem mit Bewegungsmelder vor jedem Besuch in Ihrem Haus äußerst wirksam. Alarmieren Sie Ihr Gelände oder Ihre Umgebung in einer offenen Zone mit 105 dB und es ist sehr einfach zu verwenden. Leitfaden für den schnellen Ausstieg: Platzieren Sie das Gerät mit vier AA-Batterien mit 1,5 V oder stellen Sie einen 6-V-Adapter in Betrieb. Platzieren Sie es auf einer Oberflächenebene oder dem Fixierer mit der Stützmauer. Durch die Drehung des Gelenks kann die Position in die Richtung betätigt werden. Drücken Sie die Taste auf der Fernbedienung, um die Installation zu aktivieren. Seien Sie sich 20 Sekunden lang sicher, bis Sie den Empfänger gefunden haben. Der Betrieb ist wartungsfrei. Nachdem Sie die Installationstemperatur gelöst und die Installationstemperatur geändert haben, wird sie durch Drücken einer Taste auf der Fernbedienung deaktiviert. Details: Aufnahmeöffnung: 8 m Aufnahmewinkel: 105 ° Fernsteuerung – Infrarot: 2 Meter Port, 3 x AG13 Pfähle 1,5 V Stromversorgung: DC 6 V Pfähle: 4 x AA 1,5 V (nicht im Lieferumfang enthalten) Stützwand mit rotierender Größe: 120 x 87 x 50,50 mm Profondeur (Longueur x Largeur x Profondeur), (mit Stützwand) Gewicht: 120 g Material: Kunststoff Volumen: 105 dB Inhalt des Buches: 1 x Hausalarm mit Bewegungsmelder 1 x Stützmauer 2 x Infrarot-Fernbedienung mit 3 Lithiumpfählen 1 x Nutzungshandbuch (Englisch und Deutsch)37,61 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Intelligenter draadlozer Temperatur- und Feuchtigkeitssensor für Kühlschrank und Gefriertruhe - App-Benachrichtigungen und E-Mail-Warnungen, kompatibel mit IFTTTÜberwachen Sie die Temperatur und Luftfeuchtigkeit in Ihrem Kühlschrank, Gefrierschrank oder Tiergehege mit diesem intelligenten, kabellosen Sensor. Dieser Sensor bietet eine große Reichweite, ermöglicht die Echtzeitüberwachung und sendet Benachrichtigungen über die App, per Textnachricht/SMS oder . Er ist mit Alexa und IFTTT kompatibel, was die Bedienung zusätzlich vereinfacht.387,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Schutz HantelstangenablageErsetzt den Schutz der Hantelstangenablage deines Racks 500 klappbar (Ref: 8616805) oder deines Wandracks (Ref: 8651534) Reparatur::Du benötigst Hilfe? Gehe zu: https://support.decathlon.de/bodybuilding|Kompatibilität::Rack 500 klappbar (Ref: 8616805). Wandrack (Ref: 8651534).15,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Mitteilungen der Deutschen Dendrologischen GesellschaftMitteilungen der Deutschen Dendrologischen Gesellschaft , Nr. 109 , Thermostate & Gehäuse > Motorkühlung , Erscheinungsjahr: 20240704, Redaktion: Deutsche Dendrologische Gesellschaft, Seitenzahl/Blattzahl: 272, Abbildungen: 263 farbige Abbildungen, 3 s/w-Bilder, 22 Zeichnungen, 10 Karten, Keyword: Arboretum; Bad Ems; Baum; Baumkunde; Baumschulen; Baumveteranen; Berichte; Bäume; DDG; Dendrologie; Deutsche Dendrologische Gesellschaft; Flatterulme; Forschung; Forst; Gehölze; Gehölzflora; Gehölzpflanzen; Gehölzvegetation; Gesellschaft; Jahrbuch; Klimaerwärmung; Linde; Mistel; Mitteilungen; Nationalerbe; Nationalerbe-Bäume; Olympia Ölbäume; Park; Pflanzen; Rosaceae; Sorbus L.; Sträucher; Systematik; Tagungsberichte; Thüringen; Tilia platyphyllos; Ulme; Vogelbeere; Wald; Wälder; Ziergehölze; Ökologie, Fachkategorie: Bäume, Wildblumen und Pflanzen: Sachbuch, Warengruppe: HC/Garten/Pflanzen/Natur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 177, Höhe: 21, Gewicht: 778, Produktform: Gebunden,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spitzbart, Michael: Schutz vor DemenzSchutz vor Demenz , Das Gehirn gesund und vital erhalten , Anlasser verstärkt > Autoelektrik , Auflage: 3. Auflage, Erscheinungsjahr: 20240611, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 174, Keyword: Altern; Alzheimer; Antidementiva; Antidementivum; Demenz; Demenzerkrankung; Gehirn; Gehirnzellen; Geistiger Verfall; Hirnfunktion; Kohärenzgefühl; Verstand; Warnsignal, Fachschema: Alzheimer Krankheit~Demenz~Gesundheit (psychologisch), Fachkategorie: Alzheimer und Demenz~Umgang mit / Ratgeber zu Problemen der geistigen Gesundheit, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 212, Breite: 138, Höhe: 20, Gewicht: 259, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Warum ignorieren so viele Menschen Warnungen und Hinweise, die zu ihrem eigenen Schutz dienen?
Manche Menschen ignorieren Warnungen, weil sie glauben, dass ihnen nichts passieren wird. Andere sind überzeugt, dass sie die Situation im Griff haben und keine Hilfe benötigen. Manche ignorieren Hinweise aus Bequemlichkeit oder Unwissenheit. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.